Leading through Resilience

AI-driven Cyber Threat Intelligence.Von Analysten belegt.

NEXGAP verbindet Darknet Intelligence, Angriffsfläche und Threat Intelligence. Analysten prüfen jeden Fund, bevor er Sie erreicht. Für Unternehmen, die Organisation und Lieferkette schützen, und für Fonds, die Cyberrisiko als Faktor bewerten.

Unterstützt Anforderungen aus
NIS2
DORA
ISO/IEC 27001
TISAX
KRITIS
Cyberrisiko, analytisch quantifiziert.Wir verbinden Untergrund, Angriffsfläche und Geschäftskontext zu einem Gesamtbild, auf das Unternehmen und Kapitalmarkt bauen können.

Observe

Darknet, Angriffsfläche und Security-Events, laufend beobachtet und in Beziehung gesetzt.

Täglich Millionen Events
Quantify

KI verdichtet, Analysten prüfen jeden Fund. Das Ergebnis ist ein Rating statt Rauschen.

Jeder Fund analystengeprüft
De-Risk

Wir greifen an, was als sicher gilt, und zeigen, wo Sie handeln müssen, bevor ein Vorfall eintritt.

Jeder Befund mit Angriffspfad
Leistungen

Cyber Intelligence mit KI und Kontext.
Analytische Tiefe statt Rohdaten.

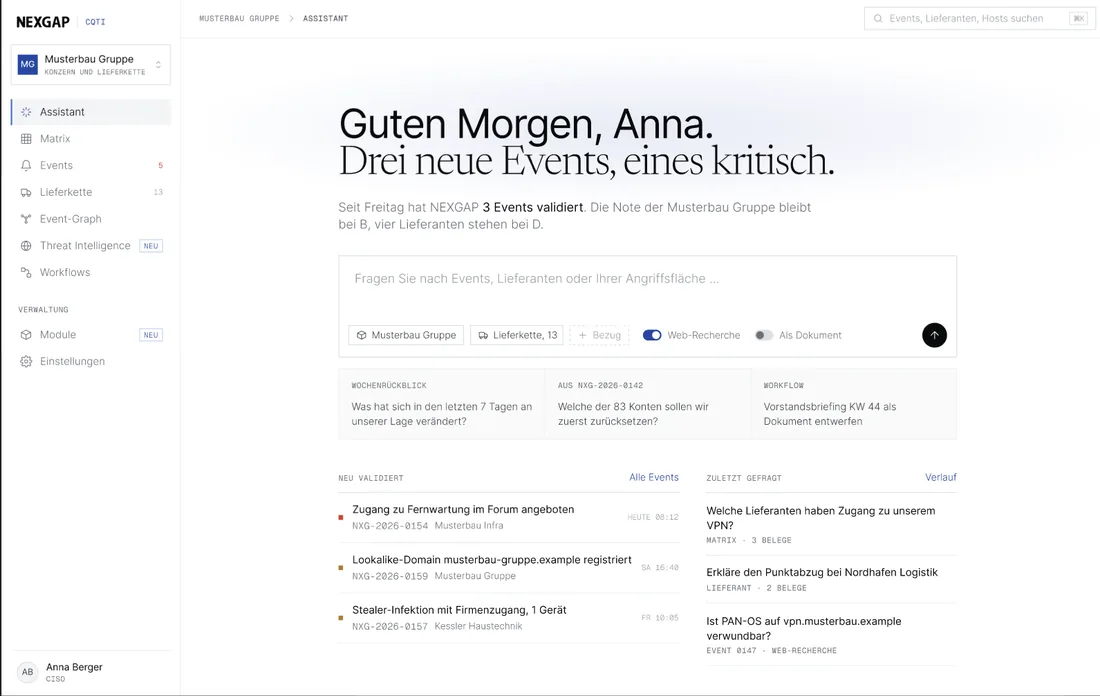
Cyber Quantified Threat Intelligence
NEXGAP Console, CQTI Assistant mit neu validierten Events, Beispieldaten
AI- und Analyst-driven Managed Cyber Threat Intelligence für Unternehmen, Lieferkette und Joint Ventures.
CQTI ansehen ↗
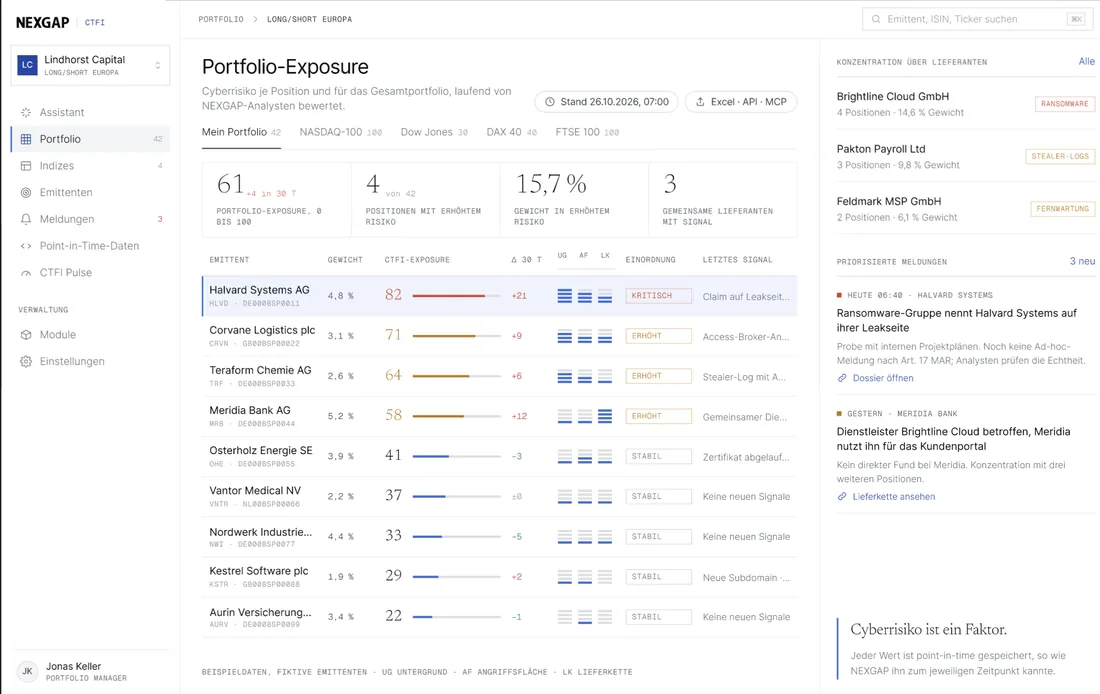
Cyber Threat Financial Intelligence
NEXGAP Console, CTFI Portfolio-Exposure je Position, Beispieldaten
Der Cyber Kontext Layer für Hedgefonds, Asset Manager und Investment Banking.
CTFI ansehen ↗
Operations
Threat Intelligence Operations

Diskrete Intelligence für Übernahmen, Vorstand und Ernstfall. Cyber Due Diligence vor Signing, Lagebilder für die Geschäftsleitung und Crisis Intelligence, wenn ein Vorfall bereits läuft.

Mehr erfahren ↗
Offensive Security Operations

Kontrollierte Angriffe auf IT, OT, SAP und KI-Agenten. Jeder Befund wird manuell verifiziert und mit belegtem Angriffspfad dokumentiert statt als Scannerliste geliefert.

Mehr erfahren ↗
Bürogebäude mit Atrium bei Nacht, leuchtende Brüstungen und eine Person an der Treppe
Warum NEXGAP
Symbolbild · KI-generiert
2.000.000
Events pro Tag

Eines entscheidet. Wir finden es.

01 · Social Media
12Mio.
Social-Media-Gruppen
Kanäle, in denen Zugänge und Daten gehandelt werden.
02 · Untergrund
450
Foren und Marktplätze
Ausgewertet und mit Ihrer Organisation abgeglichen.
03 · Quellen
231
Feed-APIs angebunden
Automatisch korreliert, von Analysten eingeordnet.
04 · Vorfälle
20+pro Tag
Vorfälle weltweit kontextualisiert
2025 über 7.500 Unternehmen auf Leakseiten. Wir ordnen sie ein.
Direkt in Ihre Tools, Workflows oder Ihr LLM
Branchen

Wo Cyberrisiko systemisch wird.
Vier Branchen im Fokus.

Industrie, Kapitalmarkt, Banken, Versicherer und kritische Infrastrukturen tragen Risiken, die weit über die eigenen Systeme hinausreichen. Für jede Branche zeigen wir, wo es kritisch wird und wie wir helfen.

Führende Organisationen setzen auf uns.
  • STÖBER
  • KNIPEX
  • akquinet
  • STOCKMEIER Group
  • R-Biopharm
  • AWH NEUMO Ehrenberg Group
Fallbeispiele

NEXGAP Quantified.KI und Analysten, vier Fälle durchgerechnet.

Alle Daten werden aus unseren Quellen aggregiert und gesichtet. Der Analyst prüft dort, wo Technologie keine Berechtigung hat. Erst dann geht ein Fund in den Graphen: die Wahrheit und der Kontext für KI, Tools und Terminals.

Quellen
Aggregation
Alle Quellen laufen an einem Ort zusammen.
Sichtung
Bereinigt und geprüft
Relevantes wird erkannt, Rauschen aussortiert.
Analyst
Der abstrakte Layer
Prüft und entscheidet, wo Technologie keine Berechtigung hat.
Graph
Die Wahrheit
Kontext für KI, Tools und Terminals.
Fall 01 · Maschinenbau · CQTI
Ein Laptop beim Zulieferer, 37 Anlagen im Risiko.
Ein Fernwartungszugang verbindet einen kompromittierten Techniker-Laptop mit der Produktion des Kunden.
  1. Quellen
    Untergrund und Angriffsfläche aggregiert.
    Neue Stealer-Logs, Leak-Seiten und Angebote von Access Brokern aus den letzten 24 Stunden.
    2,1 Mio. Logs / 24 h
  2. Sichtung
    Ein Session-Cookie für ein Fernwartungsportal.
    Der Log stammt vom Laptop eines Servicetechnikers bei einem Zulieferer für Steuerungstechnik.
    1 relevanter Treffer
  3. Analyst
    Analyst verifiziert den Fund.
    Cookie gültig, Portal produktiv erreichbar, Gerät eindeutig dem Zulieferer zugeordnet. Erst geprüft wird der Fund Teil des Graphen.
    Verifiziert
  4. Graph
    Hop 1: Wer hängt an diesem Portal?
    Über die Plattform greift der Zulieferer auf 37 Kundenanlagen zu, eine davon beim Kunden.
    37 Anlagen
  5. Graph
    Hop 2: Kein Einzelfall.
    Derselbe Hardware-Fingerprint taucht in drei weiteren Logs über elf Wochen auf. Das Gerät ist dauerhaft kompromittiert.
    4 Logs · 11 Wochen
  6. Graph
    Hop 3: Der Zugang wird bereits angeboten.
    Ein Broker verkauft seit neun Tagen Fernwartungszugang zu einem DACH-Maschinenbauer. Umsatzklasse, Region und Produkt passen.
    Übereinstimmung 0,91
  7. Graph
    Kontext für KI, Tools und Terminals.
    Der Graph verknüpft den Zugang mit der OT von 37 Anlagen und der typischen Übergabe vom Broker an Ransomware-Gruppen. Daraus entsteht die Stillstandsexposition, die Ticketsystem, SIEM und Lieferantenmanagement als denselben Kontext erhalten.
    Exposition 18–26 Mio. €
Ergebnis
Zugang gesperrt, bevor er verkauft wurde.
37
Anlagen geschützt
9 Tage
Vorlauf vor Verkauf
18–26 Mio. €
abgewendete Stillstandsexposition
Szenarien auf Basis realer Angriffsmuster, anonymisiert. Zahlen sind Beispielwerte. ¹ Studie zu 54 Meldungen nach Item 1.05, arXiv 2025.Briefing anfragen
Lage

Cyber ist das Geschäftsrisiko Nummer eins.
Zum fünften Mal in Folge.

So sehen es Unternehmen weltweit im Allianz Risk Barometer 2026. Angriffe treffen längst nicht mehr nur die IT. Sie stoppen Produktion, Lieferketten und Handel.

289,2Mrd. EUR
Schaden für die deutsche Wirtschaft durch Datendiebstahl, Spionage und Sabotage in einem Jahr.
Bitkom, September 2025
87%
der Unternehmen in Deutschland waren von Datendiebstahl, Spionage oder Sabotage betroffen.
Bitkom, September 2025
28%
der Betroffenen ordneten mindestens einen Angriff einem ausländischen Nachrichtendienst zu. Ein Jahr zuvor waren es 20 %.
Bitkom, September 2025
1Passwort
kompromittiert und ohne Mehrfaktor-Schutz, genügte, um eine der größten Pipelines der USA stillzulegen.
Colonial Pipeline und Mandiant, 2021
Insights

Aus unserer Analyse.
Für Ihre nächste Entscheidung.

Einordnungen unseres Teams zu Regulierung, Lage und Kapitalmarkt.

Vertrauen

Vertraulichkeit ist Teil der Leistung.
Belegt, nicht behauptet.

Wer Angreifer beobachtet und Systeme testet, trägt besondere Verantwortung. Unsere Grundsätze und unsere Kontaktwege legen wir offen.

„Jedes Signal aus unseren Quellen ist ein Datenpunkt. Wir analysieren, korrelieren und quantifizieren ihn zu Threat Intelligence für Unternehmen und Alternative Data für den Kapitalmarkt.“
Ole van der HeydenManaging Director, NEXGAP
Insights erhalten

Erhalten Sie auf Basis unserer Daten ein Briefing durch unsere Experten.

NEXGAP GmbH · Heilbronn · Sicherheitsmeldungen an security@nexgap.com