NEXGAP® CQTI · Cyber Quantified Threat Intelligence

Threat Intelligence,
quantifiziert.

CQTI ist Threat Intelligence als Managed Service. Wir erschließen die besten Quellen aus Untergrund, Angriffsfläche und Threat Intelligence, korrelieren auf Basis fundierter Logiken und liefern nur, was unsere Analysten geprüft haben. Für Ihr Unternehmen, Ihre Tochtergesellschaften und Ihre Lieferkette.

Produkte / CQTI
Abdeckung
Unternehmen, Tochtergesellschaften, Joint Ventures, Lieferkette
Betrieb
Managed Service: Quellen, Korrelation und Analyse durch NEXGAP
Validierung
Analysten prüfen jedes Event bis in die Rohdaten der Quelle
Zugang
NEXGAP Console mit AI Assistant, MCP und API
Alerts
Per Webhook an SIEM, SOAR, Ticketsystem und Chat
Managed Service

Sie erhalten Ergebnisse. Keine Rohdaten.

CQTI ist kein weiteres Werkzeug, das Ihr Team bedienen muss. NEXGAP betreibt den gesamten Prozess: Wir erschließen die besten Quellen, korrelieren jedes Signal auf Basis fundierter Logiken und geben nur aus, was unsere Analysten geprüft haben. Bei Ihnen kommt an, was zählt.

01 · Quellen→
Die besten Quellen.

Darknet und Untergrund, Angriffsfläche, Threat Intelligence und offene Quellen. Erschlossen, gepflegt und laufend erweitert von NEXGAP.

02 · Korrelation→
Fundierte Logiken.

Im Feld erprobte Korrelationsmodelle verknüpfen Funde über Hosts, Identitäten, Domains und Dritte. KI verdichtet, jede Regel bleibt nachvollziehbar.

03 · Ausgabe✓
Geprüft ausgegeben.

Analysten prüfen jedes Event bis in die Rohdaten der Quelle, bevor es Sie erreicht. Als Event in der Konsole, als Rating, als Alert in Ihren Systemen.

Der Unterschied

Threat Intelligence, die Sie nicht mehr selbst machen müssen.

Bisher
  • Rohdaten aus Feeds und Scannern
  • Manuelle Sichtung und Triage
  • False Positives von Hand aussortieren
  • Zusammenhänge selbst herstellen
Mit CQTI
  • Validierte Events mit Quelle und Konfidenz
  • Korrelation über Unternehmen und Lieferkette
  • Rating mit nachvollziehbarer Herleitung
  • Alerts direkt in Ihre Systeme
NEXGAP Console

Ihre Cyberlage. In einer Konsole.

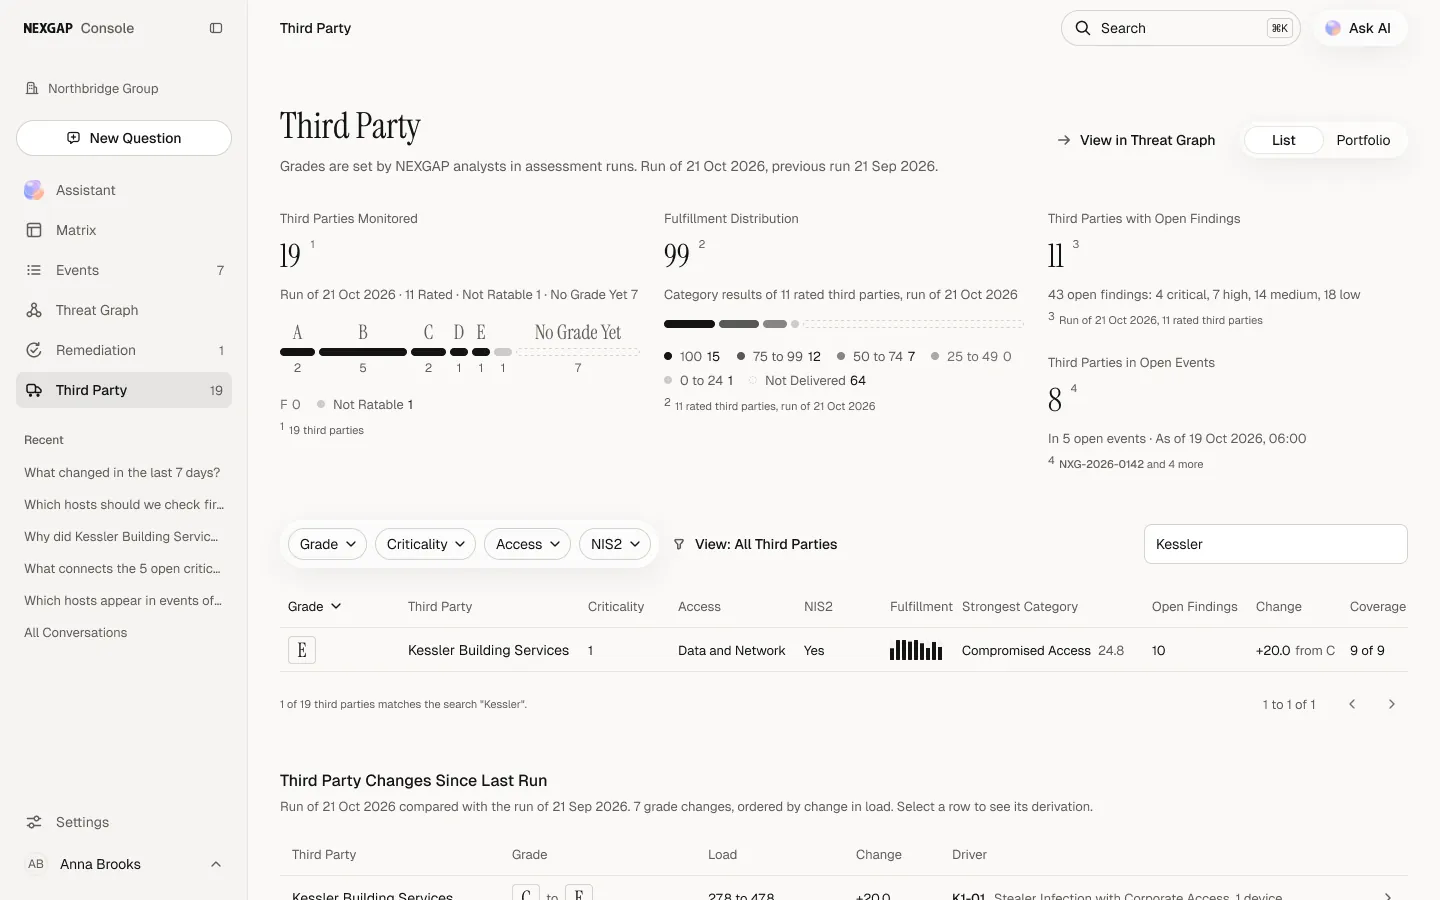
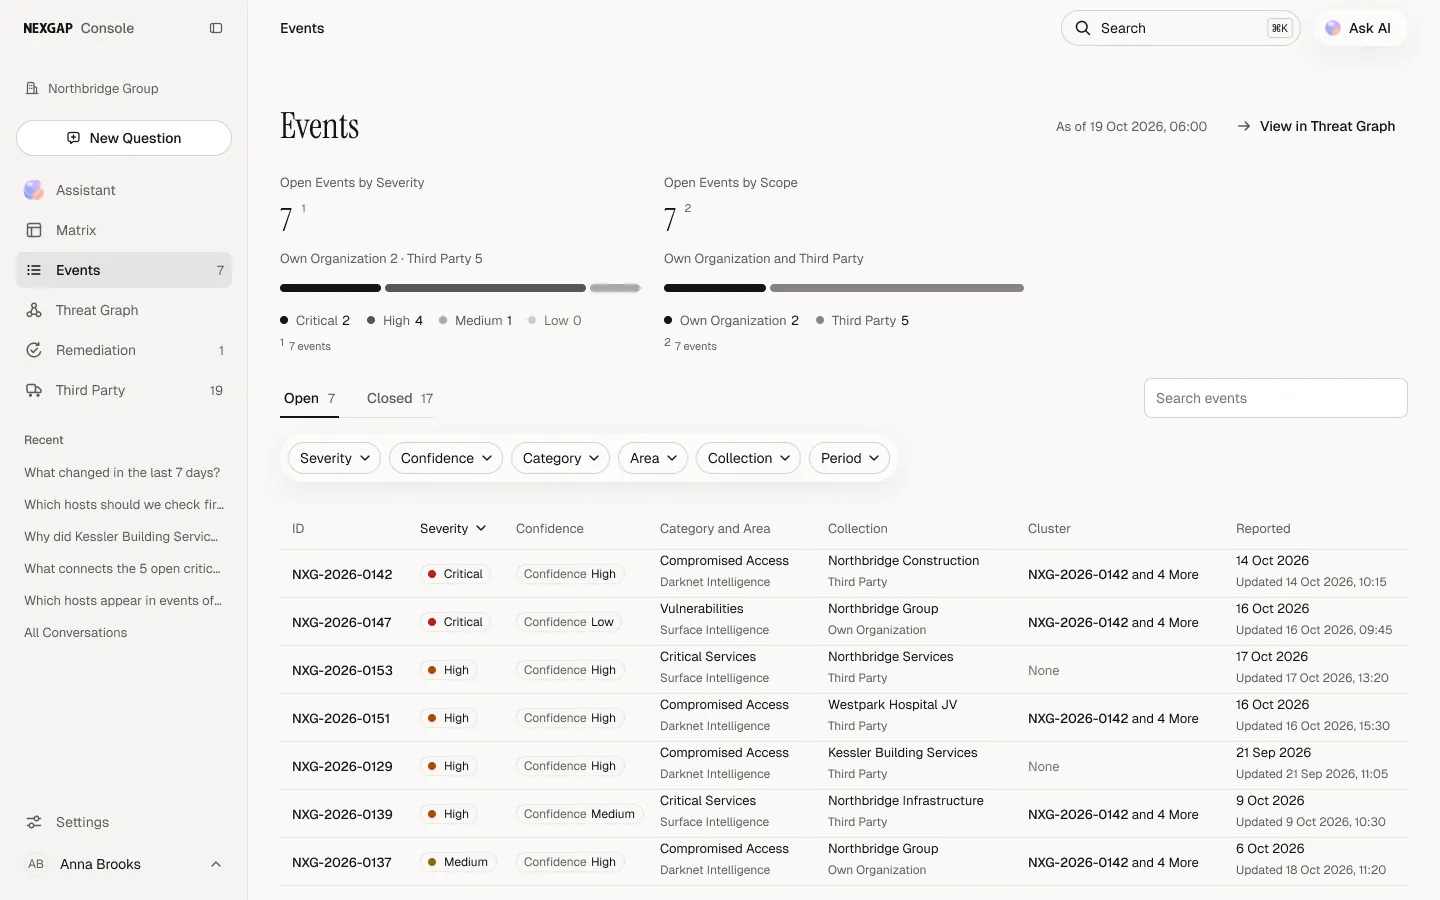
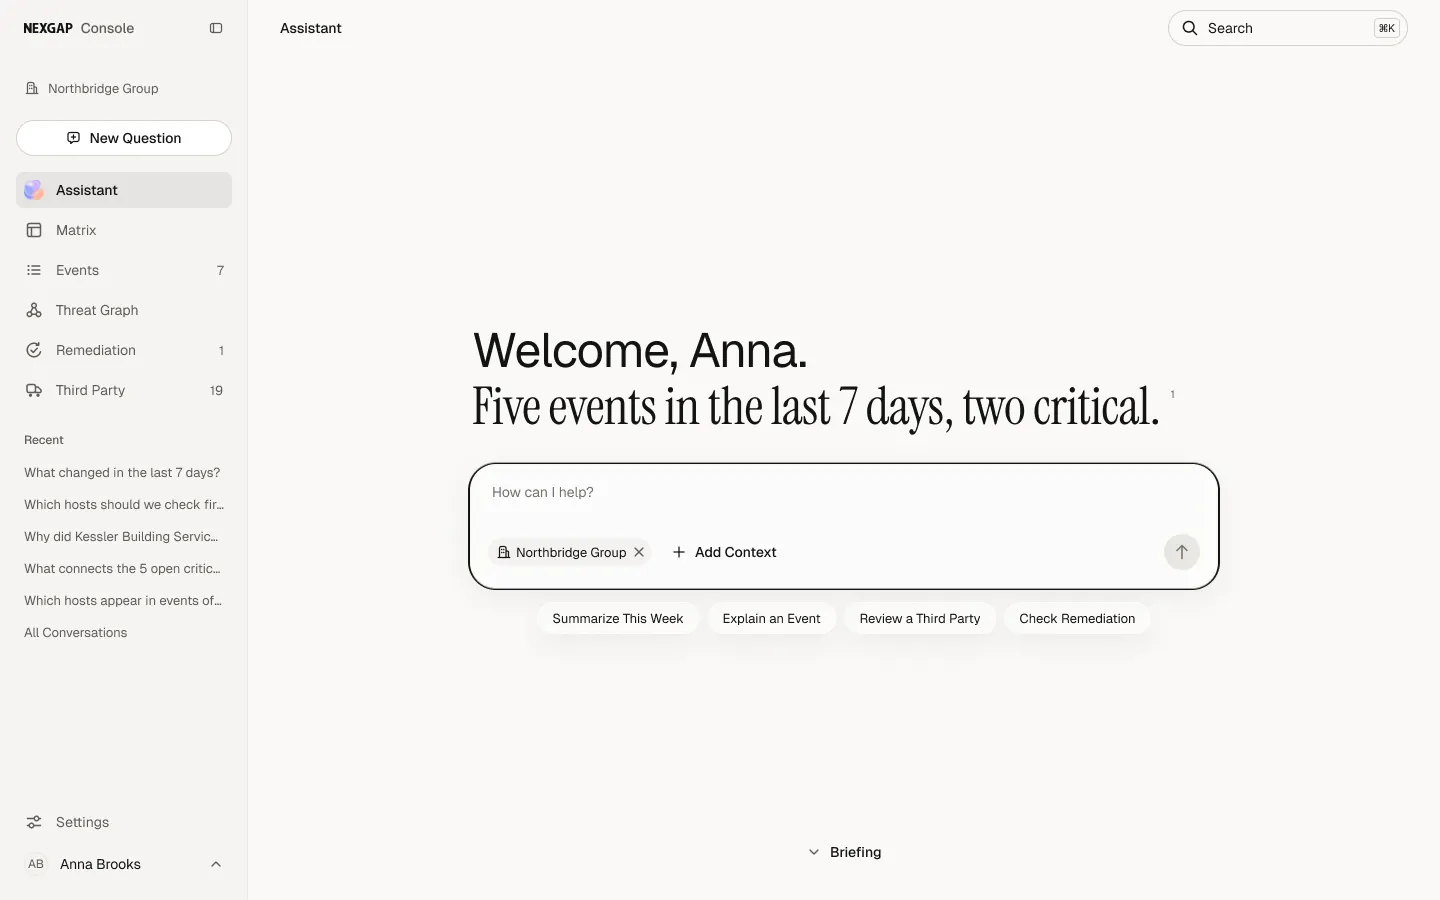
Alles, was CQTI liefert, läuft in der NEXGAP Console zusammen. Fragen stellen, Dritte bewerten, Events auswerten. Auf derselben Datenbasis, für jede Rolle in der passenden Sicht.

NEXGAP Console, CQTI AI Assistant mit Lagebriefing der letzten sieben Tage, Beispieldaten NEXGAP Console, CQTI Third Party mit Noten, Erfüllungsgrad und offenen Befunden je Drittpartei, Beispieldaten NEXGAP Console, CQTI Events mit Schweregrad, Konfidenz, Kategorie und Cluster, Beispieldaten
Beispieldaten

Fragen Sie Ihre Cyberlage.

  • BelegtAntworten auf Basis validierter Events, jede Aussage mit Quelle.
  • BriefingWas sich in den letzten sieben Tagen geändert hat, auf einen Klick.
  • KontextUnternehmen, Event oder Drittpartei direkt an die Frage anfügen.

Jede Drittpartei mit Note.

  • Note A bis FGesetzt von NEXGAP-Analysten in festen Bewertungsläufen.
  • EinordnungKritikalität, Zugriff und NIS2-Relevanz je Partner.
  • VeränderungWas sich seit dem letzten Lauf bewegt hat, mit Herleitung.

Jedes Event, belegt und eingeordnet.

  • BewertetSchweregrad, Konfidenz, Kategorie und Quelle je Event.
  • Eine SichtEigene Organisation und Dritte gemeinsam, filterbar nach Zeitraum.
  • ClusterZeigen, welche Events zusammengehören und wo ein Angriff ansetzt.
Ihr Vorteil

Mehr wissen. Weniger suchen.

CQTI nimmt Ihrem Team die Arbeit ab, die kein Ergebnis bringt. Was bleibt, sind fundierte Informationen, auf die Sie Entscheidungen stützen können.

Demo anfragen →
01
Fundierte Informationen

Jedes Event ist von Analysten geprüft und mit Quelle, Konfidenz und Zeitstempel belegt. Keine Vermutungen, keine Rohtreffer.

02
Keine manuelle Analyse

Sichtung, Bereinigung und Korrelation übernimmt NEXGAP. Ihr Team entscheidet, statt Treffer zu sortieren.

03
Kontext für KI

Über MCP und API greifen Ihre KI-Assistenten und Agenten auf validierte Lagedaten zu. Sie antworten mit Fakten aus Ihrer Umgebung, statt zu raten.

04
Belastbarer Kontext

Jedes Rating und jedes Event mit nachvollziehbarer Herleitung. Tragfähig gegenüber Geschäftsleitung, Prüfern und Aufsicht, etwa unter NIS2 und DORA.

05
Alles auswertbar

Alle Events, Statistiken und Verläufe stehen Ihnen offen. Filterbar nach Schweregrad, Kategorie, Bereich und Zeitraum, abrufbar per API.

06
Alerts per Webhook

Kritische Events gehen nach der Freigabe direkt an SIEM, SOAR, Ticketsystem oder Chat. Niemand muss nachsehen.

Alerts und Integration

Kritisches meldet sich. Per Webhook.

Sobald Analysten ein Event freigeben, sendet CQTI es an Ihre Systeme. Strukturiert als JSON, mit Schweregrad, Konfidenz, betroffener Einheit und Empfehlung. Ihre KI-Werkzeuge fragen dieselben Daten über MCP und API ab.

  • SIEM und SOARWebhook
  • TicketsystemWebhook
  • Teams und SlackWebhook
  • KI-Assistenten und AgentenMCP
  • Eigene AuswertungenAPI
POST /webhooks/nexgap-cqti200 OK
{  "event_id": "NXG-2026-0142",  "severity": "critical",  "confidence": "high",  "category": "Compromised Access",  "area": "Darknet Intelligence",  "collection": "Northbridge Construction",  "scope": "third_party",  "cluster": ["NXG-2026-0147", "NXG-2026-0151"],  "validated_by": "NEXGAP Analyst",  "reported": "2026-10-14T10:15:00Z",  "recommendation": "Sitzungen beenden, Zugangsdaten zurücksetzen"}
Beispiel-PayloadFormat JSON
Agentic AI

Agenten arbeiten vor. Analysten denken weiter.

Bei NEXGAP durchsuchen, sortieren und verknüpfen KI-Agenten laufend die Quellen. Analysten gehen zurück bis in die Rohdaten und denken abstrakt weiter, dort wo ein Agent an seine Grenzen kommt. Erst danach wird freigegeben. Genau diese geprüften Daten sind die Grundlage, auf der Ihre eigenen Agenten arbeiten werden: im SOC, im Einkauf, im Risikomanagement.

  1. 01Quellen
  2. 02NEXGAP-Agenten
  3. 03Analyst prüft Rohdaten
  4. 04CQTI
  5. 05Ihre Agenten
Bei NEXGAP

Agenten für Tempo, Menschen für Gewissheit.

  • SammelnAgenten werten Quellen laufend aus und ordnen Funde Ihren Domains, Hosts und Identitäten zu.
  • VerknüpfenAgenten bilden Cluster über Unternehmen und Dritte und schreiben den Entwurf jedes Events.
  • EinordnenAnalysten sehen sich die Rohdaten der Quellen selbst an. Sie erkennen Muster, Absichten und Zusammenhänge, die ein Agent nicht immer erkennt.
  • FreigebenDer Analyst bestätigt, korrigiert oder verwirft. Erst dann erreicht ein Event Ihre Systeme.
Bei Ihnen

Ihre Agenten fragen nach, statt zu raten.

  • SOCReichert Alerts im SIEM mit CQTI-Kontext an und priorisiert Tickets nach echter Exposition.
  • EinkaufPrüft Note und offene Befunde einer Drittpartei, bevor ein Vertrag verlängert wird.
  • GRCEntwirft Nachweise für NIS2 und DORA aus validierten Events, mit Herleitung.
  • ManagementBeantwortet „Wie exponiert sind wir?“ direkt in Copilot, ChatGPT oder Claude über MCP.
Alpha und Delta

Alpha ist der Alert. Delta ist das ungenutzte Potenzial.

Ein Fund, zwei Sichtweisen. Wer nur auf den Alert reagiert, schließt einen Fall. Wer den Zusammenhang kennt, schließt die Lücke dahinter.

AlphaDer Alert

Ein Stealer mit Zugriff auf eine Cloud-Umgebung.

  1. →Zugang sperren.
  2. →Passwort zurücksetzen.
  3. →Fall geschlossen. Die Ursache bleibt.
DeltaWas CQTI daraus macht
  1. Ein Stealer hat Zugangsdaten zu einer Cloud-Umgebung abgegriffen.
  2. Das infizierte Gerät gehört einem Mitarbeiter in Frankreich.
  3. Von dort besteht Zugriff auf eine Maschine im Joint Venture eines Infrastrukturprojekts.
  4. Rückwirkend zeigt CQTI: Zwei weitere Mitarbeiter desselben Joint Ventures sind betroffen.
  5. Kein Einzelfall, sondern ein strukturelles Problem im Joint Venture.
Kontakt

Cyberrisiko, das Sie
messen und steuern können.